


De Nvidia à OpenAI en passant par Google, plusieurs affaires récentes rappellent que la cybersécurité ne concerne plus uniquement les pirates derrière un ordinateur. À l’ère de l’intelligence artificielle, l’employé, la salle de réunion ou même une relation personnelle peuvent devenir des portes d’entrée vers les secrets technologiques les plus précieux au monde.
Pendant longtemps, lorsqu’on parlait d’espionnage informatique, on imaginait surtout des hackers tentant de pénétrer à distance dans les serveurs d’une entreprise. Cette menace existe toujours, mais l’explosion de l’intelligence artificielle redonne une importance considérable à une méthode beaucoup plus ancienne : l’espionnage humain à l’intérieur des entreprises.
La raison est relativement simple. Les sociétés comme Nvidia, OpenAI, Google, Apple ou Anthropic ne possèdent pas seulement des logiciels et des ordinateurs. Elles détiennent désormais des informations capables d’influencer des marchés de plusieurs milliards de dollars, la puissance économique des États et, dans certains cas, leur sécurité nationale.
Un nouveau modèle d’IA, l’architecture d’une puce, une méthode d’entraînement, le calendrier d’un produit ou une décision stratégique prise pendant une réunion peuvent donc représenter une information extrêmement précieuse.
L’espionnage industriel existait bien avant l’intelligence artificielle
Le phénomène n’est pas nouveau.
À la fin des années 1980, des responsables américains ont accusé les services de renseignement français d’avoir recruté des informateurs au sein des activités européennes de groupes américains comme IBM et Texas Instruments afin d’obtenir des informations technologiques et commerciales susceptibles de bénéficier au constructeur informatique français Bull.
Une enquête conjointe du FBI et de la CIA aurait permis de découvrir l’opération. Bull avait cependant nié toute implication dans une opération d’espionnage industriel. (Le Monde.fr)
L’affaire illustrait déjà une réalité qui reste valable aujourd’hui : deux pays peuvent être alliés diplomatiquement tout en restant des concurrents économiques et technologiques.
Les États-Unis ont d’ailleurs adopté en 1996 l’Economic Espionage Act, une loi fédérale qui criminalise notamment le vol de secrets commerciaux lorsqu’il est destiné à bénéficier à un gouvernement ou à un acteur étranger. (Department of Justice)
Pourquoi l’intelligence artificielle change la situation
L’IA augmente considérablement la valeur de certaines informations.
Pour entraîner les modèles les plus avancés, les entreprises investissent dans des centres de données gigantesques, des puces spécialisées, des logiciels propriétaires et des équipes de chercheurs extrêmement qualifiés.
Dans ce contexte, voler un document décrivant une nouvelle architecture, obtenir une copie de code source ou connaître à l’avance les décisions d’une entreprise peut permettre à un concurrent ou à un État de gagner plusieurs années de recherche.
Mais il existe une autre différence importante entre une cyberattaque classique et un espion placé à l’intérieur d’une entreprise.
Un hacker doit souvent chercher ce qu’il veut après avoir pénétré dans un réseau. Une personne située à l’intérieur sait parfois déjà quelles informations ont de la valeur.
Elle peut connaître les responsables du projet, les salles où se tiennent les réunions sensibles, les documents importants ou encore les décisions qui doivent être prises prochainement.
C’est ce qui rend la menace humaine particulièrement difficile à détecter.
Nvidia ouvre une enquête
L’un des dossiers les plus sensibles concerne actuellement Nvidia.
Le fabricant américain domine une partie essentielle du marché des processeurs utilisés pour entraîner et faire fonctionner les systèmes d’intelligence artificielle.
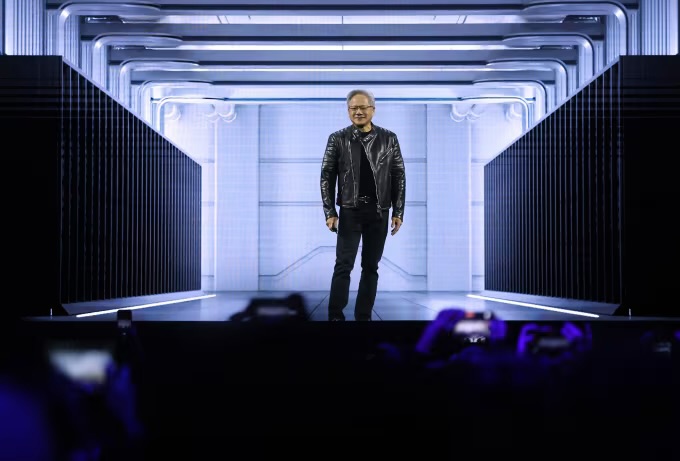
Le conseil d’administration de Nvidia a lancé une enquête indépendante après des informations selon lesquelles son PDG et cofondateur Jensen Huang aurait pu être la cible d’une opération de renseignement étrangère.
Huang a également reconnu avoir entretenu une relation extraconjugale. Ces deux éléments ne doivent toutefois pas être automatiquement reliés : Nvidia n’a pas établi publiquement qu’un secret industriel ou une information relevant de la sécurité nationale avait été compromis.
La société affirme même qu’elle ne dispose actuellement d’aucune raison de penser que cela s’est produit. L’enquête doit précisément déterminer les faits. (Reuters)
L’affaire montre néanmoins pourquoi les dirigeants de grandes entreprises technologiques peuvent constituer des cibles particulièrement intéressantes.
Un dirigeant comme Jensen Huang ne connaît pas seulement la technologie actuelle de son entreprise. Il peut également connaître plusieurs années à l’avance les futurs produits, investissements, partenaires, clients stratégiques et orientations technologiques du groupe.
Chez OpenAI, un dispositif d’écoute découvert dans une salle de réunion
Une autre affaire montre que les attaques peuvent prendre une forme beaucoup plus physique.
En septembre 2026, OpenAI a découvert un dispositif d’enregistrement audio dissimulé derrière un téléviseur dans une salle de conférence utilisée par ses dirigeants à San Francisco.
Le ministère américain de la Justice accuse un ingénieur de l’entreprise d’avoir installé l’appareil. Selon la plainte pénale, l’employé aurait auparavant recherché des informations concernant les bâtiments, les salles de réunion, leurs calendriers ainsi que les endroits fréquentés par les dirigeants.
Les autorités affirment également qu’un compte de chatbot associé à son épouse aurait effectué des recherches relatives à la fabrication et à la dissimulation d’un système d’enregistrement audio.
L’intéressé a été arrêté et inculpé. Ces éléments demeurent des accusations qui devront être examinées dans le cadre de la procédure judiciaire. (Department of Justice)
OpenAI a indiqué ne disposer d’aucun élément montrant que les poids de ses modèles, son code source ou les données de ses clients avaient été exfiltrés. (TechCrunch)
L’épisode reste particulièrement instructif : une entreprise peut disposer de pare-feu extrêmement sophistiqués et de systèmes de détection d’intrusion avancés, tout en restant vulnérable à un petit appareil placé physiquement dans une salle de réunion.
Google également confronté au risque interne
En février 2026, le ministère américain de la Justice a annoncé l’inculpation de trois ingénieurs de la Silicon Valley pour une affaire présumée de vol de secrets commerciaux appartenant notamment à Google et à d’autres entreprises technologiques.
Selon l’acte d’accusation, des données confidentielles auraient été transférées vers des emplacements non autorisés, notamment en Iran.
Là encore, il s’agit d’accusations judiciaires et non de condamnations définitives. (Department of Justice)
Mais l’affaire met en évidence un problème fondamental pour toutes les grandes entreprises : certaines personnes ont légitimement besoin d’accéder à des informations extrêmement sensibles pour effectuer leur travail.
Il devient alors difficile de distinguer immédiatement l’activité normale d’un employé d’une collecte malveillante.
Le facteur humain devient une question de cybersécurité
Ces affaires montrent pourquoi la définition même de la cybersécurité est en train de s’élargir.
Protéger une entreprise technologique ne consiste plus seulement à installer des antivirus, sécuriser les mots de passe et surveiller les connexions réseau.
Il faut également protéger :
- les salles où se déroulent les réunions sensibles ;
- les accès physiques aux bâtiments ;
- les appareils utilisés par les employés ;
- les documents internes ;
- les données auxquelles chaque salarié peut accéder ;
- les déplacements des dirigeants ;
- les informations concernant les projets encore secrets.
Les entreprises adoptent donc de plus en plus le principe du « moindre privilège » : un employé ne devrait avoir accès qu’aux informations strictement nécessaires à son travail.
Elles peuvent également segmenter leurs réseaux, journaliser les accès aux fichiers sensibles et utiliser des systèmes capables de détecter des comportements inhabituels.
Mais aucune technologie ne peut éliminer totalement le facteur humain.
Un collègue peut gagner la confiance d’un autre collègue. Un employé peut photographier un écran. Une personne peut entendre une conversation. Un dirigeant peut révéler involontairement une information lors d’un dîner ou d’une rencontre privée.
Pourquoi nous ne connaissons probablement qu’une partie du problème
Les cas rendus publics ne représentent probablement pas l’ensemble du phénomène.
Une entreprise victime d’espionnage peut avoir de bonnes raisons de ne pas communiquer immédiatement.
Révéler publiquement qu’un secret a été volé peut inquiéter les investisseurs, provoquer des conséquences commerciales et exposer encore davantage l’information concernée.
Une procédure judiciaire peut également obliger l’entreprise à expliquer devant un tribunal la nature exacte du secret qu’elle cherche à protéger.
C’est l’un des paradoxes de l’espionnage industriel : pour poursuivre quelqu’un qui a volé un secret, l’entreprise risque parfois de devoir révéler une partie de ce secret.
À l’ère de l’IA, l’information devient une infrastructure stratégique
L’intelligence artificielle est progressivement devenue une infrastructure économique comparable, par son importance stratégique, aux télécommunications, à l’énergie ou aux semi-conducteurs.
Les modèles, les algorithmes, les puces et les méthodes permettant de les entraîner représentent désormais des actifs majeurs.
Cela explique pourquoi la compétition autour de l’IA dépasse largement les entreprises elles-mêmes.
Elle concerne également les États.
La prochaine grande bataille de cybersécurité ne se déroulera donc pas uniquement entre des hackers et des serveurs.
Elle se jouera aussi dans les bureaux, les laboratoires, les salles de conférence et autour des personnes qui possèdent les informations les plus sensibles.
À l’époque de l’intelligence artificielle, protéger un ordinateur ne suffit plus. Il faut également protéger les personnes qui savent ce que contient l’ordinateur — et parfois même ce qui n’y a pas encore été écrit.


